| · | 18.11 | Вредоносные выпуски PyPI-пакета agent-framework, развиваемого Microsoft. Отключение git-репозитория ONNX Runtime (14 +4) |
|
Злоумышленникам удалось опубликовать в репозитории PyPI вредоносные версии agent-framework 1.26.1 и 1.26.2, развиваемого компанией Microsoft инструментария для разработки AI-агентов на языке Python. В указанные выпуски был встроен вредоносный код, осуществляющий поиск и отправку учётных данных, токенов и ключей для подключения к облачным сервисам и системам непрерывной интеграции. Git-репозиторий agent-framework на GitHub в настоящее время отключён. Также по неизвестным пока причинам отключён git-репозиторий более популярного проекта Microsoft - ONNX Runtime, PyPI-пакет которого насчитывает 140 млн загрузок в месяц.
Встроенный в пакет agent-framework вредоносный код активируется через установку в директорию с библиотеками Python файлов agent_framework_meta.pth (в версии 1.26.1) и af_runtime_diag.py (в версии 1.26.2). Установку проблемных выпусков 1.26.1 и 1.26.2 следует рассматривать как компрометацию системы, так как подставленные pth-файлы автоматически запускаются при каждом выполнении Python в системе, даже если пакет agent-framework не используется в запущенном Python-коде. После активации вредоносный код запускает фоновый процесс для поиска конфиденциальных данных, подавляя ошибки, чтобы не нарушить работу основного приложения. Собранная информация отправляется на хост webhook.site POST-запросом с User-Agent "runtime-diagnostics/1" или "af-runtime-diagnostics/1". Отправляются такие данные как содержимое переменных окружения, JSON-файлы из каталога ~/.azure/, файлы в которых потенциально могут находится учётные данные (например, ".credentials" и ".git-credentials") и переменные окружения (".env"), токены и ключи доступа к облачным провайдерам, хранилищам и AI-сервисам, файлы с настройками pip (pip.conf), docker (config.json) и npm (.netrc), токены для GitHub Actions и Azure DevOps. Вредоносная вставка самодостаточна, не загружает с внешних серверов дополнительный код и не принимает команды от управляющего сервера. Что касается проекта ONNX Runtime, то последние дни новых версий в PyPI не публиковалось и непонятно, связанно ли отключение репозитория ONNX Runtime с атакой на agent-framework. Представители Microsoft пока не прокомментировали инциденты, но не исключено, что был скомпрометирован разработчик, который имел доступ не только к agent-framework, но и к репозиторию ONNX Runtime. При этом отключение репозитория также может быть как-то связано со вчерашней публикацией статьи в электронном журнале Phrack, в которой описывается уязвимость в парсере ONNX Runtime, позволявшая вредоносному onnx-файлу прочитать произвольные файлы или области памяти и сохранить полученные данные внутри загруженной нейросети. Авторы статьи показали, как при помощи данной уязвимости подготовить бэкдор для больших языковых моделей, который отправляет данные с сервера при обработке AI-моделью запроса со специальным кодовым словом. Проблема была устранена в июньском выпуске ONNX Runtime 1.27.0.
| ||
|
Обсуждение (14 +4) |
Тип: Проблемы безопасности |
| ||
| · | 18.11 | Домен Git-хостинга Codeberg заблокирован регистратором (48 +9) ↻ |
|
Сопровождающие Git-хостинг Codeberg, построенный на свободной платформе совместной разработки Forgejo, сообщили о недоступности всех сервисов проекта из-за блокировки домена codeberg.org регистратором NameSilo. Домен переведён в состояние приостановки делегирования (clientHold). Точная причина приостановки делегирования сопровождающим Codeberg пока не ясна - в ответ на запрос служба поддержки регистратора перенаправила обращение службу безопасности (abuse team).
Домен оплачен до июля 2028 года. В сообщении сопровождающих Codeberg указано, что попытки передачи домена ими не осуществлялись (для домена выставлен флаг clientTransferProhibited, запрещающий перенос домена другому регистратору). Доступ к учётной записи в NameSilo сохранился, но домен codeberg.org теперь в ней не отображается. В истории операций в личном кабинете NameSilo подозрительной активности не наблюдается. Никаких уведомлений по электронной почте владельцы домена не получали. Хостинг Codeberg используется при разработке таких известных проектов, как Gentoo Linux, Forgejo, SysVinit, Genode, OpenRGB, LibreBoot, Zig, Guix, ToyBox, CoW и River. Дополнение: Делегирование домена codeberg.org восстановлено, но из-за инертности работы DNS не у всех пользователей он доступен. Официальный ответ о причинах блокировки пока не получен.
| ||
| · | 18.11 | Java4Shell - RCE-уязвимость в декодировщике Base64 из OpenJDK, затрагивающая многие Java-приложения (42 +17) |
|
Раскрыта информация о критической уязвимости (CVE-2026-114938) в OpenJDK, позволяющей добиться удалённого выполнения кода или утечки содержимого памяти процесса при атаке на написанные на языке Java проекты, использующие штатный декодировщик данных в формате Base64. Base64 применяется в протоколах аутентификации, при загрузке файлов на web-сервер, в электронной почте и во многих других ситуациях, требующих передачи бинарных данных в текстовом виде. Уязвимость приводит к записи контролируемых атакующим данных в память вне выделенного буфера и вызвана ошибкой в ассемблерных оптимизациях, использующих инструкции AVX-512 VBMI (Vector Byte Manipulation Instructions).
Для вызова аварийного завершения приложения достаточно передать Base64-последовательность, состоящую из 64-символов "A", завершающуюся символом "=". Успешные атаки для удалённого выполнения кода, работающие на стадии до аутентификации, продемонстрированы для проектов Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins и PingFederate. На стадии после аутентификации удалось эксплуатировать Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit и Spinnaker. Но это лишь охваченные при начальном тестировании проекты и с учётом широты применения формата Base64 проблема может затрагивать многие другие системы. Среди прочего, созданы прототипы эксплоитов, способные атаковать приложения на базе фреймворков Apache Struts и Spring Boot. Также показана возможность совершения атаки на клиентские Java-приложения, устанавливающие TLS-соединение с сервером, который контролируют атакующие. Техника эксплуатации не является универсальной и для каждого применения Base64 требуется создание специального эксплоита, но исследователям удалось автоматизировать генерацию подобных эксплоитов при помощи AI. Уязвимость проявляется начиная с OpenJDK 17.0.6 и затрагивает производные дистрибутивы Java, включая Oracle Java SE, Oracle GraalVM, Amazon Corretto, Eclipse Temurin, Microsoft OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine и Red Hat OpenJDK. Компания Oracle устранила уязвимость во вчерашнем корректирующем обновлении своих продуктов, в которых помимо рассматриваемой проблемы исправлено ещё 10 уязвимостей. Уязвимости устранены в выпусках Java SE 27.0.1.1, 25.0.5.1, 21.0.13.1 и 17.0.21.1, 11.0.33.1 и 8u513. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD. Атака возможна только на системы, поддерживающие инструкции AVX-512 VBMI. Для систем Intel отмечено проявление уязвимости на CPU Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids и Granite Rapids, а для систем AMD в CPU EPYC и Ryzen, начиная с микроархитектуры Zen 4. Системы на базе архитектуры ARM64 проблеме не подвержены. В качестве обходного пути блокирования уязвимости можно запустить OpenJDK с флагом "-XX:-UseBASE64Intrinsics" для отключения ассемблерных оптимизаций или "-XX:UseAVX=2" для отключения AVX-512. Для проверки поддержки инструкций AVX-512 VBMI в Linux можно использовать команду (в выводе должны присутствовать 4 флага avx512f, avx512bw, avx512vbmi и bmi2): grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$' Уязвимость присутствует в ассемблерной реализации декодировщика Base64, ускоренного при помощи векторных инструкций AVX-512 VBMI, позволяющих обрабатывать большие блоки данных за один такт с помощью битовых масок. Проблема возникает из-за некорректного расчёта размера строк, заканчивающихся символом "=", применяемым в качестве заполнителя (padding) неполных блоков, если длина исходных данных не кратна 3 байтам. В процессе обработки символов "=" декодировщик уменьшает размер итоговой строки, так как финальный блок содержит 1 или 2 байта вместо 3, но из-за ошибки при расчёте в возникало целочисленное переполнение (underflow) при вычитании и наличие символа "=" в конце строки определённого размера приводило к вычислению отрицательного значения -1 или -2. Далее данные значения обрабатывались как беззнаковые 64-разрядные числа, что приводило к созданию битовой маски, в которой все биты равны 1 (-1u64). Для сохранения результата раскодирования упакованной строки размером 64 байта выделялся буфер размером 50 байт (в Base64 каждые исходные 3 байта кодируются в 4 символа), но при указании битовой маски -1u64 в инструкции evmovdqub при обработке финальных символов, в позицию со смещением 48 выполнялась запись 64 байт вместо 2, т.е. 62 байта записывались за границу буфера. Для эксплуатации уязвимости осуществляется перезапись поля с размером следом идущего массива, благодаря чему атакующий получает примитивы для произвольного чтения и записи в память.
| ||
|
Обсуждение (42 +17) |
Тип: Проблемы безопасности |
Интересно
| ||
| · | 17.11 | Реализация самозагружающихся ZIP-архивов (48 +18) |
|
Давид Оберхолленцер (David Oberhollenzer), автор инструментария squashfs-tools-ng, предложил концепцию самозагружающихся ZIP-архивов. Проект представляет собой адаптацию механизма самораспаковывающихся ZIP-архивов для использования ZIP-файла в качестве загрузочного образа, не требующего отдельной распаковки для загрузки системы, размещённой в этом образе. При этом образ продолжает быть полноценным ZIP-архивом, который проходит проверку командой "unzip -t".
В отличие от форматов TAR или CPIO, в формате ZIP в начале размещается только небольшой заголовок, а оглавление всех файлов и их смещений сохраняется в конце файла, что позволяет разместить произвольные данные почти в самом начале архива. В представленном проекте параметры заголовка ZIP-архива подобраны таким образом, что они могут использоваться в качестве загрузочного сектора MBR. Первые байты архива "PK\03\04" процессор x86 интерпретирует как машинный код, соответствующий 16-разрядным инструкциям процессора i8086 "push %ax; dec %bx; add (%si),%ax". Далее следует заголовок с версией, флагами, методом сжатия и временем модификации, данные в котором можно подобрать так, чтобы при исполнении содержимое соответствовало безобидным инструкциям и команде безусловного перехода jmp, передающей управление основному коду загрузчика. В ZIP-файле также указывается сигнатура "1BADB002", которая определяется загрузчиками, поддерживающими Multiboot, как признак совместимого загрузочного образа (ядра). Благодаря этому ZIP-образ может загружаться при помощи GRUB или при указании опции "-kernel" в QEMU. В этом случае загрузчик извлекает несжатый бинарный файл, размещает в памяти согласно заголовку и передаёт управление в 32-разрядном защищённом режиме. ZIP-образ также можно записать в первый сектор жёсткого диска, в этом случае первые 512 байт воспринимаются как классический MBR. Весь начальный загрузочный код, включая заголовки ZIP и Multiboot, таблицу GDT, логику загрузки содержимого архива в память и перехода в защищённый режим, удалось уместить в 817 байт. Файлы в ZIP-архив помещены без сжатия (в поле с методом сжатия указывается 0), поэтому после загрузки ZIP-архива в память к размещённым в нём файлам можно обращаться напрямую, используя находящийся в конце ZIP-архива индекс (Central Directory) для симуляции простейшей файловой системы.
| ||
|
Обсуждение (48 +18) |
Тип: К сведению |
| ||
| · | 17.11 | Прекращена разработка Redict, консервативного форка СУБД Redis (31 +11) |
|
Дрю ДеВолт (Drew DeVault), автор пользовательского окружения Sway, языка программирования Hare, почтового клиента Aerc и платформы совместной разработки SourceHut, объявил о переводе СУБД Redict в разряд устаревших. Сформированный год назад выпуск Redict 7.3.6 останется последним, больше обновлений публиковать не планируют. Redict был нацелен на консервативное сопровождение кодовой базы без наращивания функциональности, так как, по мнению разработчиков, Redis достиг зрелости и содержит все необходимые возможности. Redict также примечателен переходом на использование лицензии LGPLv3 для вносимых исправлений (старый код оставался под лицензией BSD).
Проект потерял смысл после того, как Redis перешёл на свободную лицензию AGPLv3, а Valkey, продолживший развитие кодовой базы под лицензией BSD, продемонстрировал способность сопровождать код в долгосрочной перспективе. Дрю ДеВолт рекомендовал пользователям перейти на использование Valkey, несмотря на пермиссивную лицензию, так как несмотря на доступность кода Redis под лицензией AGPL, для передачи изменений в него требуется подписание соглашения о передаче имущественных прав на код, что не исключает очередной переход на проприетарную лицензию в будущем. Для миграции с Redict на Valkey достаточно установить пакет с Valkey и переименовать файл конфигурации из /etc/redict.conf в /etc/valkey.conf. Изначально Redis поставлялся под разрешительной лицензией BSD, позволявшей не открывать свои изменения, после чего в 2024 году перешёл на проприетарные лицензии RSALv2 (Redis Source Available License v2) и SSPLv1 (Server Side Public License v1). В 2025 году Redis стал доступен под лицензией AGPLv3, особенностью которой является наличие ограничений для приложений, обеспечивающих функционирование сетевых сервисов. При использовании AGPL-компонентов в работе сетевых сервисов, разработчик обязан предоставить пользователю исходный код всех внесённых в эти компоненты изменений, даже если лежащее в основе сервиса программное обеспечение не распространяется и используется исключительно во внутренней инфраструктуре для организации работы сервиса.
| ||
|
Обсуждение (31 +11) |
Тип: К сведению |
| ||
| · | 17.11 | В феврале в Переславле-Залесском состоится конференция "СПО в высшей школе" (19 +4) |
|
5-7 февраля 2027 года в Институте программных систем РАН в Переславле-Залесском Ярославской области состоится XXII конференция "Свободное программное обеспечение в высшей школе" (OSEDUCONF-2027). В мероприятии примут участие представители образовательного сообщества, использующие или создающие свободное ПО в учебном или научном процессе. Основной целью конференции является налаживание личных контактов между специалистами, обсуждение перспектив и новинок в области свободного ПО.
Участие в конференции для докладчиков и слушателей бесплатное, докладчикам оплачивается проживание в отеле (по одному человеку на доклад), всем участникам предоставляется трансфер из Москвы и обратно, а также от гостиницы «Переславль» до места проведения конференции: Ярославская область, Переславский район, с. Веськово, улица Петра Первого, д. 4А (Институт программных систем имени А.К. Айламазяна РАН). Видеозаписи докладов и презентации будут размещены в открытом доступе в VK, на странице мероприятия и на сайте 0x1.tv. Тезисы докладов выйдут отдельным сборником и будут опубликованы в национальной библиографической базе данных научного цитирования РИНЦ. Принимаются доклады по следующим темам:
Доклады принимаются только по тематике свободного ПО. Доклады о бизнесе, рекламные и о проприетарном ПО запрещены. Если тема доклада связана с разработкой ПО, заявка должна содержать ссылку на сам код, опубликованный в любом общедоступном репозитории под любой свободной лицензией. Доклады по вопросам свободного ПО приветствуются для всех форм образования: не только ВУЗы, но и среднее профессиональное образование, школы, курсы, кружки, группы по подготовке специалистов. Для докладов о студенческих проектах настоятельно рекомендуется, чтобы доклады делали студенты, а не их научные руководители. Сроки подачи заявок (все даты включительно, UTC+3):
Публикация программы ожидается 21 января 2027 года.
| ||
| · | 17.11 | Релиз AlmaLinux 9.9 и 10.3 (89 +2) |
|
Представлен релиз дистрибутива AlmaLinux 10.3, а также обновление прошлой ветки - AlmaLinux 9.9. Релизы синхронизированны c Red Hat Enterprise Linux 9.9 и 10.3, и содержат все предложенные в данных выпусках изменения. Установочные образы подготовлены для архитектур x86_64_v3, x86_64_v2, ARM64, ppc64le и s390x в форме загрузочного (950 МБ), минимального (1.5 ГБ) и полного образа (10 ГБ). Позднее будут сформированы Live-сборки с GNOME, KDE, MATE и Xfce, а также образы для плат Raspberry Pi, контейнеров, WSL (Windows Subsystem for Linux) и облачных платформ.
Дистрибутив по возможности бинарно совместим с Red Hat Enterprise Linux и может использоваться в качестве замены RHEL 10.3 и CentOS 10 Stream. Помимо ребрендинга и удаления специфичных для RHEL пакетов в AlmaLinux 10.3 отмечены следующие отличия от RHEL 10.3:
Дистрибутив AlmaLinux основан компанией CloudLinux в ответ на преждевременное сворачивание поддержки CentOS 8 компанией Red Hat (выпуск обновлений для CentOS 8 прекращён в конце 2021 года, а не в 2029 году, как предполагали пользователи). Проект курирует отдельная некоммерческая организация AlmaLinux OS Foundation, которая была создана для разработки на нейтральной площадке с участием сообщества и c использованием модели управления, похожей на организацию работы проекта Fedora. Дистрибутив бесплатен для всех категорий пользователей. Все наработки AlmaLinux публикуются под свободными лицензиями.
| ||
|
Обсуждение (89 +2) |
Тип: Программы |
| ||
| · | 17.11 | Выпуск Rocky Linux 9.9 и 10.3 (20) |
|
Доступен выпуск дистрибутива Rocky Linux 10.3, развивающего свободную сборку Red Hat Enterprise Linux, способную занять место классического CentOS. Одновременно опубликовано обновление прошлой ветки - Rocky Linux 9.9. Дистрибутив бинарно совместим с Red Hat Enterprise Linux и может использоваться в качестве замены RHEL 9.9/10.3 и CentOS 9/10 Stream. Поддержка ветки Rocky Linux 10 будет осуществляться до 2035 года, а ветки Rocky Linux 9 - до 2032 года. Установочные iso-образы Rocky Linux подготовлены для архитектур x86-64-v3, aarch64, ppc64le (IBM POWER), s390x (IBM Z) и riscv64. Дополнительно предложены live-сборки с рабочими столами GNOME и KDE, опубликованные для архитектуры x86_64.
Как и в классическом CentOS внесённые в пакеты Rocky Linux изменения главным образом сводятся к избавлению от привязки к бренду Red Hat и удалению специфичных для RHEL пакетов, таких как redhat-*, insights-client и subscription-manager-migration*. С обзором списка изменений в Rocky Linux 10.3 можно познакомиться в анонсе RHEL 10.3. Среди специфичных для Rocky Linux изменений можно отметить официальную поддержку архитектуры RISC-V, реализованную для плат StarFive VisionFive 2 (VF2) и SiFive HiFive Premier P550, а также запуска в эмуляторе QEMU. Кроме того, проектом развивается несколько собственных репозиториев с дополнительными пакетами:
В качестве источника исходных пакетов при формировании Rocky Linux задействован репозиторий OpenELA, поддерживаемый совместно с Oracle и SUSE. Изменение процессов разработки обусловлено прекращением размещения компанией Red Hat исходных текстов rpm-пакетов RHEL в публичном репозитории git.centos.org. Исходные пакеты предоставляются клиентам компании только через закрытый раздел сайта, на котором действует пользовательское соглашение (EULA), запрещающее редистрибуцию данных, что не позволяет использовать эти пакеты для создания производных дистрибутивов. Исходные тексты остаются доступны в репозитории CentOS Stream, но он полностью не синхронизирован с RHEL и в нём не всегда самые свежие версии пакетов совпадают с пакетами из RHEL. Дистрибутив Rocky Linux развивается под покровительством организации Rocky Enterprise Software Foundation (RESF), которая зарегистрирована как общественно-полезная корпорация (Public Benefits Corporation), не нацеленная на получение прибыли. Владельцем организации является Грегори Курцер (Gregory Kurtzer), основатель CentOS, но функции управления в соответствии с принятым уставом делегированы совету директоров, в который сообществом избираются участники, вовлечённые в работу над проектом. Для развития расширенных продуктов на базе Rocky Linux и поддержки сообщества разработчиков данного дистрибутива создана коммерческая компания Ctrl IQ. К разработке и финансированию проекта присоединились такие компании, как Google, Amazon Web Services, GitLab, MontaVista, 45Drives, OpenDrives и NAVER Cloud.
| ||
|
Обсуждение (20) |
Тип: Программы |
| ||
| · | 17.11 | Выпуск Phosh 0.59, GNOME-окружения для смартфонов (47 +10) |
Опубликован релиз Phosh 0.59, экранной оболочки для мобильных устройств, основанной на технологиях GNOME и библиотеке GTK. Окружение изначально развивалось компанией Purism в качестве аналога GNOME Shell для смартфона Librem 5, но затем вошло в число неофициальных проектов GNOME и задействовано в Nura (postmarketOS), Mobian, ALT Mobile, Droidian, некоторых прошивках для устройств Pine64 и редакции Fedora для смартфонов. Phosh использует композитный сервер Phoc, работающий поверх Wayland, а также собственную экранную клавиатуру. Наработки проекта распространяются под лицензией GPLv3+.
 Среди изменений:
| ||
|
Обсуждение (47 +10) |
Тип: Программы |
| ||
| · | 16.11 | Анонсирован смартфон Librem 5 v2 на базе архитектуры RISC-V (286 +29) |
|
Компании Purism анонсировала вторую версию смартофна Librem 5, выпускавшегося с 2020 года и нацеленного на предоставление пользователю полного контроля над устройством. Новая версия примечательна переходом на использование SoC SpacemiT K1 с 8-ядерным процессором с архитектурой RISC-V (Librem 5 поставлялся с SoC i.MX8M на базе архитектуры ARM64). Librem 5 v2 будет оснащён открытой прошивкой и Linux-дистрибутивом PureOS, признанным Фондом СПО полностью свободным. Пользовательское окружение построено на развиваемой проектом оболочке Phosh, основанной на технологиях GNOME и библиотеке GTK.
Для блокирования попыток отслеживания и сбора информации о пользователе в устройстве предусмотрены аппаратные переключатели, которые на уровне разрыва цепей позволяют отключить камеру, микрофон, GPS, Wi-Fi/Bluetooth и модуль Baseband. Помимо этого, чип Wi-Fi/Bluetooth и Baseband-модуль для подключения к сотовой сети реализованы в форме извлекаемых карт. Средства для разработки и производства намерены привлечь через краудфандиг. Стоимость устройства составит $1599, а первые поставки намечены на май 2028 года. Поставка комплекта для разработчиков (DevKit) ожидается через 6-7 месяцев после окончания краудфандинговой кампании. 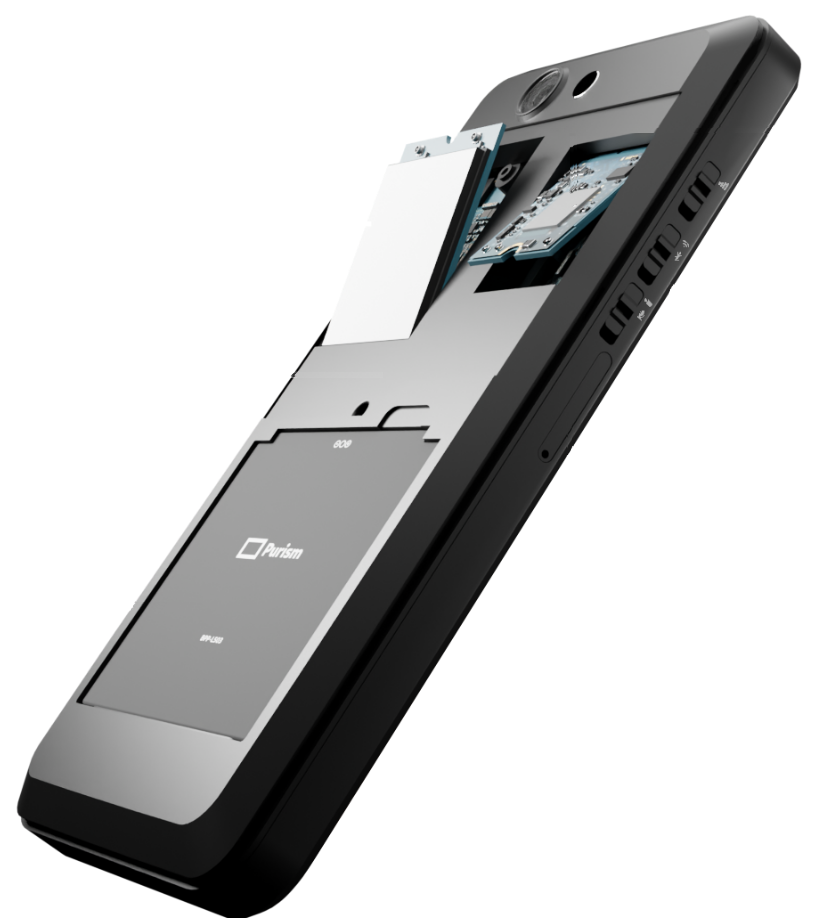 Устройство будет укомплектовано сменным аккумулятором (4500mAh), двумя SIM-картами, разъёмами для SD-карт и наушников. При этом в Librem 5 v2 будет задействован тот же модульный корпус, камеры (8 и 13 мегапикселей) и 5.7-дюймовый экран (720 x 1440), что и у модели Librem 5. Размер оперативной памяти увеличится с 3 до 8 ГБ, а Flash-памяти с 32 до 128 ГБ. В планах разработка подключаемых модулей с 5G-модемом и NFC. Для запуска приложений, ранее собранных для Librem 5, будет предложен эмулятор, позволяющий запускать ARM64-программы в окружении RISC-V. Для запуска Android-приложений намерены задействован Waydroid. Предусмотрена возможность загрузки произвольных ОС c SD-карты. Для унификации работы приложений на смартфонах и ПК применяются библиотеки libhandy и Libadwaita на базе технологий GNOME. Подключив смартфон к монитору, можно получить типовой рабочий стол GNOME с тем же набором приложений. Поддержку сканеров отпечатков пальцев и аутентификации через распознавание лица принципиально добавлять не будут, так как судебная практика в США допускает принудительное применение биометрии, но требует явного согласия для разблокировки при помощи пароля. 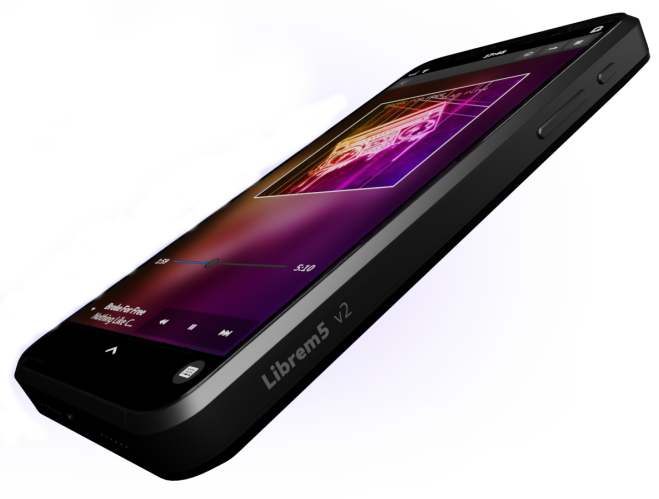
| ||
|
Обсуждение (286 +29) |
Тип: К сведению |
| ||
| · | 16.11 | Проблемы с обновлением пакета с ядром для Debian 12, приводящие к аварийному завершению работы (62 +14) |
|
В опубликованном для пользователей Debian 12 обновлении пакета с ядром linux-image-6.1.0-55-amd64 выявлена проблема, приводящая (1, 2) на некоторых системах к аварийной остановке работы (panic) через несколько минут после перезагрузки. Проблема вызвана регрессией в корректирующем выпуске ядра Linux 6.1.192. В настоящее время ведётся работа по формированию версии 6.1.193 с исправлением. Отследить появление новой версии пакета для Debian можно на данной странице. Проблему усугубляет то, что в пакете linux-image-6.1.0-55-amd64 было устранено более 1200 уязвимостей.
Проблема проявляется в окружениях с файловой системой ext4 и может быть воспроизведена следующими командами: dd if=/dev/zero of=/var/tmp/a bs=1M count=8 conv=fsync sync echo 3 > /proc/sys/vm/drop_caches dd if=/dev/zero of=/var/tmp/b bs=1M count=8 conv=fsync
| ||
|
Обсуждение (62 +14) |
Тип: К сведению |
| ||
| · | 16.11 | NoisyTCP - уязвимость в TCP-стеке ядра Linux (52 +25) |
|
Раскрыта информация об уязвимости (CVE-2026-99288) в TCP-стеке ядра Linux, получившей кодовое имя NoisyTCP и приводящей к разыменованию нулевого указателя или обращению к памяти после её освобождения из-за состояния гонки при многопоточной обработке серии входящих SYN-запросов вперемешку с фрагментированными IPv4-пакетами, что вынуждает ядро распределять обработку одного соединения по разным очередям приёма (RX). Уязвимость может быть эксплуатирована для вызова отказа в обслуживании (перевод ядра в состояние panic) через отправку специально сформированного потока TCP-пакетов к серверным процессам, принимающим TCP-соединения, например, к http- и ssh-серверам. Теоретически не исключается эксплуатация для удалённого выполнения кода, но попытки создания прототипа универсального эксплоита пока не увенчались успехом и совершение RCE-атаки не в лабораторных условиях пока не достигнуто.
Рабочие примеры совершения атаки для вызова отказа в обслуживании продемонстрированы для Nginx, Apache httpd и SSH в конфигурации по умолчанию. Уязвимость может использоваться для совершения атак на платформы контейнерной изоляции, так как эксплуатация уязвимости в любом контейнере приводит к остановке работы всего сервера. При тестировании в виртуальной машине на базе QEMU/KVM для эксплуатации потребовалось от 5 секунд до 2 минут, но при этом атака на сервер Nginx, выполняемый в основной системе, при использовании 8 RX-очередей заняла 14 часов. Уязвимость присутствует начиная с ядра Linux 4.3 (2015 год) и устранена в выпусках 6.12.117, 6.18.63 и 7.3.4. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora. Проблема проявляется при использовании нескольких RX-очередей (по умолчанию, посмотреть можно через "ls /sys/class/net/имя_cетевого_интерфейса/queues") или при включении режима RPS (Receive Packet Steering, проверить можно через "cat /sys/class/net/имя_cетевого_интерфейса/queues/rx-*/rps_cpus"). В качестве обходных путей блокирования уязвимости упоминается использование только одной очереди приёма пакетов (RX) или отключение SYN Cookie ("sysctl -w net.ipv4.tcp_syncookies=0"), что приведёт к снижению производительности из-за обработки всех входящих пакетов только одним ядром CPU и отключению защиты от SYN-флуда соответственно. Изменение настроек SYN Cookie требуется для всех пространств имён (для каждого контейнера).
| ||
|
Обсуждение (52 +25) |
Тип: Программы |
| ||
| · | 16.11 | Уязвимость в uBlock Origin, позволяющая подставить JаvaScript-код на чужие сайты (82 +37) |
|
В браузерном дополнении для блокирования нежелательного контента uBlock Origin выявлена уязвимость (CVE не назначен), позволяющая добавить новый фильтр, действующий на других сайтах. Фильтры подставляют на страницы JavaScript-код, что даёт возможность атакующему выполнить свой JavaScript-код в контексте любого сайта. Для совершения атаки достаточно, чтобы пользователь кликнул на странице злоумышленника. Выполнение JavaScript кода в контексте чужого сайта позволяет перехватывать вводимые пользователем конфиденциальные данные и подменять информацию на страницах, например, заменять номера криптокошельков и ссылки для загрузки. Проблема устранена в выпуске uBlock Origin 1.76.0.
Уязвимость присутствует в механизме отображения интерфейса "Element picker" для добавления собственных правил блокировки и фильтров, который можно вызвать при просмотре страницы через контекстное меню. Интерфейс показывается через подстановку на текущую страницу iframe и загрузки в него содержимого через URL "moz-extension://UUID_дополнения/web_accessible_resources/epicker-ui.html". Данная служебная страница взаимодействует с фоновым обработчиком дополнения и передаёт ему информацию о добавленных пользователем правилах и фильтрах. Атака сводится к добавлению на страницу атакующего невидимого iframe, загружающего содержимое "Element picker" по служебному URL uBlock Origin. Далее в загруженный интерфейс подставляется новый фильтр, используя для обхода проверки подстановку через поле opt данных, отделённых символом переноса строки. После этого создаются условия для клика пользователя (например, выводится запрос согласия или отказа от передачи Cookie) и позиция невидимого iframe, размещённого поверх содержимого, подбирается так, чтобы клик пришёлся на невидимую кнопку "Create" в интерфейсе uBlock Origin. Для проведения атаки требуется определение идентификатора дополнения (UUID), который при установке генерируется случайным образом. Чтобы узнать UUID использован трюк с перехватом операции fetch. Для блокирование некоторых ресурсов uBlock Origin перехватывает вызов fetch и выполняет через API XMLHttpRequest запрос к дополнению по служебному URL, например, "moz-extension://UUID_дополнения/web_accessible_resources/googlesyndication_adsbygoogle.js". Атакующий может узнать UUID, перехватив на своей странице вызов XMLHttpRequest и инициировав срабатывание фильтра uBlock Origin через выполнение "fetch('/adsbygoogle.js').catch(() => {});". В отчёте об уязвимости упоминается, что похожая проблема проявляется и в дополнении uBlock Origin Lite (uBO Lite), использующем третью версию манифеста Chromium, но она не так опасна, как в дополнении uBlock Origin на базе второй версии манифеста, которое продолжает поставляться для Firefox.
| ||
|
Обсуждение (82 +37) |
Тип: Проблемы безопасности |
| ||
| · | 15.11 | Выпуск eCat 4.5.0, эмулятора советских ретрокомпьютеров (168 +43) |
|
Доступен релиз проекта eCat 4.5.0, позволяющего эмулировать старые советские персональные компьютеры и периферийные устройства к ним, такие как дисководы, картриджи, магнитофоны и джойстики. Эмулируется только аппаратное обеспечение, а загрузчики, прошивки и операционные системы используются оригинальные, те же, что поставлялись в настоящих компьютерах. Настройка осуществляется через графический интерфейс, а образы ПЗУ загружаются из предоставляемой коллекции. Код написан на C/C++ и распространяется под лицензией GPLv3. Проект развивается с 2023 года. Сборки формируются для Linux, macOS и Windows. Поддерживается сборка в WebAssembly, на основе которой запущена online-версия для работы в браузере.
Эмулируемые устройства:
В новом выпуске добавлена эмуляция компьютеров Электроника МС 0585, Правец 82/8М/8А/8С и Правец-8Д. Улучшена эмуляция УК-НЦ, БК, ДВК-1, ДВК-2, Радио-86РК и Агат. Реализован эффект послесвечения люминофора. Добавлено автосохранение образов дискет и запоминание положений отладочных окон. 
| ||
|
Обсуждение (168 +43) |
Тип: Программы |
| ||
| · | 15.11 | Проект borland-reborn воссоздал исходный код компилятора Borland C++ 2.0 (104 +34) |
|
Энтузиасты смогли воссоздать исходный код на языке Си компилятора и препроцессора Borland C++ 2.0 на основе анализа исполняемых файлов, выпущенных в 1991 году для MS-DOS. В результате компиляции воссозданного кода формируются исполняемые файлы BCC.EXE и CPP.EXE, байт в байт совпадающие с оригиналами.
Помимо этого подготовлен порт Borland C++ 2.0 для современных систем, позволяющий собрать компилятор и препроцессор для Linux и Windows. В 1874 из 1880 проверочных компиляций разного кода порт сгенерировал объектные и ассемблерные файлы, идентичные исходным (в 6 сборках из-за специфичных для DOS особенностей работы с памятью компилятор выдавал ошибку). В качестве основного применения порта называется сборка декомпилированных старых игр.
| ||
|
Обсуждение (104 +34) |
Тип: К сведению |
| ||
| Следующая страница (раньше) >> | ||